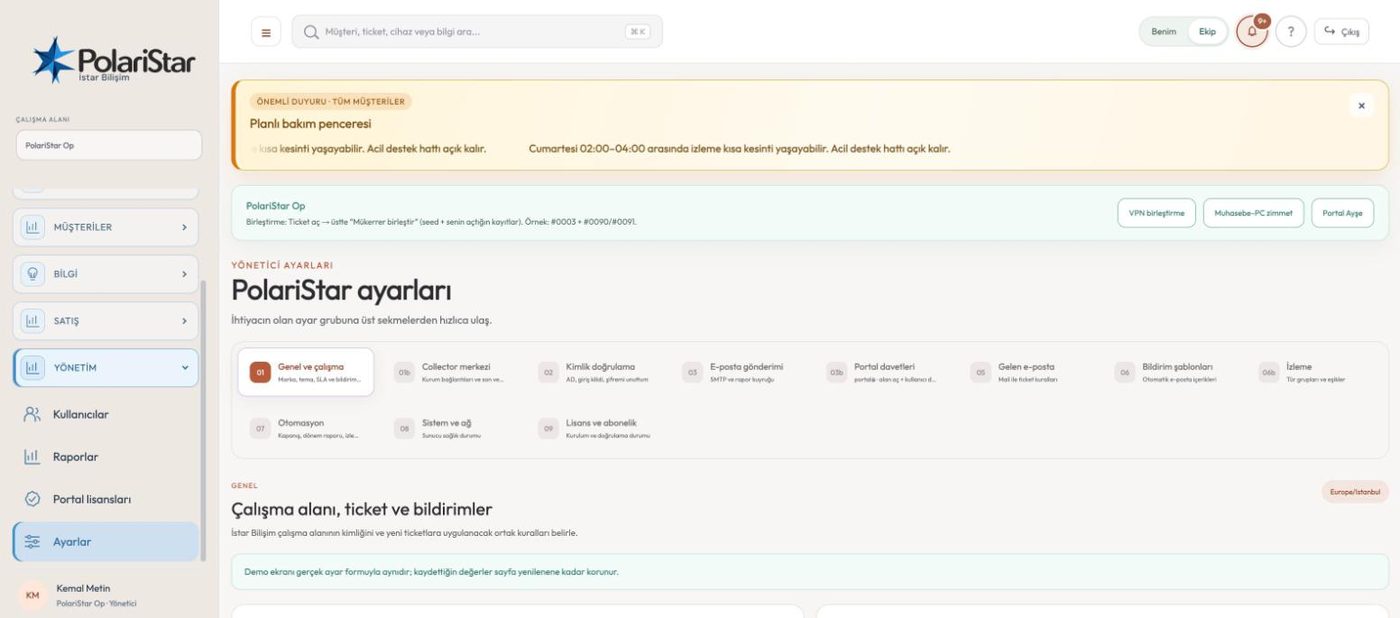
On sekme, on konu
Sekmeler dört öbekte toplanır: çalışma alanının kendisi (genel ve çalışma, Collector merkezi), kimlik (kimlik doğrulama, portal davetleri), e-posta (gönderim, gelen e-posta kuralları, bildirim şablonları) ve işletim (izleme, otomasyon, sistem ve ağ). Her sekme kendi başına kaydedilir; birini düzenlemek diğerini bozmaz.
Bildirim rolle değil kişiyle gelir
Ürünün değişmez kuralı: yönetici olmak her ticket e-postasını almak anlamına gelmez. Bildirim aboneliği kullanıcı bazlıdır, rol bazlı değil — yetki yükseltmek kimsenin gelen kutusunu doldurmaz. Bu, “yönetici yaptım, şimdi günde 200 posta alıyorum” sorununu baştan keser.
Yetki grupları
Roller ve işlem yetkileri tanımlanır; kısıt yalnız menüyü gizlemekle kalmaz, API ve sorgu katmanında da uygulanır. Teknik rol satış fiyatı, maliyet ve kâr görmez. Satış rolü ayrıntılı teknik çözümü yalnız açık yetki varsa görür. Personel kullanıcıları ve işlem yetkileri Kullanıcılar ekranından yönetilir, ayarların bir sekmesinden değil.
Kimlik doğrulama sekmesi
Dizin bağlantısı (AD/LDAP), giriş kilidi ve “şifremi unuttum” akışı tek yerde durur. Başarısız giriş denemeleri kaydedilir; eşik aşılınca hesap ve kaynak IP geçici olarak kilitlenir, parola sıfırlama tek kullanımlık bağlantıyla yürür. Dizin entegrasyonu mevcut ama olgun değil: sahada DNS çözümleme ve özel CA sertifikası doğrulaması kaynaklı sorunlar görüldü, bu başlık hâlâ açık. Dizin bağlanmadan yerel kullanıcılarla çalışır.
MFA kullanıcı bazlı
İkinci faktör Google veya Microsoft Authenticator ile kurulur ve kişiye bağlıdır. Kurulumdaki ilk yönetici için zorunlu değildir — Hesabım ekranından sonradan açılır. Davet edilen kullanıcı ise ilk girişte kendi parolasını ve MFA’sını kurmadan veriye erişemez.
E-posta üç ayrı sekme
Giden posta (SMTP ve rapor kuyruğu), gelen posta kuralları (hangi mesaj hangi koşulda ticket olur) ve bildirim şablonları (gönderilen metnin kendisi) bilinçli olarak ayrıdır — çünkü üçü farklı zamanlarda ve farklı kişiler tarafından değişir. Portal davetleri sekmesi ise müşteri/departman için portal alanı açıp o portalın kullanıcısını davet etmeye ayrılmıştır.
İzleme eşikleri ve otomasyon
İzleme sekmesinde cihaz tür grupları ve eşikler tanımlanır; bir switch ile bir depolama ünitesi aynı sınırla ölçülmez. Otomasyon sekmesi zamanlı işleri taşır: ticket kapanışı, dönem raporu ve izleme bildirimi. Eşik değişikliği uyarı listesine, otomasyon ayarı ise kuyruğa yansır.
Marka, tema ve çalışma düzeni
Genel ve çalışma sekmesinde logo, marka adı, çalışma günleri ve SLA hedefleri tutulur. Üç tema var: varsayılan sıcak, ocean (mavi) ve grafit. Kurum modu varsayılan olarak mavi açılır, ama tema seçimi çalışma alanına ait bir ayardır ve değiştirilebilir.
Sistem ve ağ — gösterir, çalıştırmaz
Sunucunun işletim sistemi ve çekirdek sürümü, Docker/Compose sürümü, bekleyen güvenlik güncellemeleri, yeniden başlatma gereksinimi ve son bakım tarihi bu ekranda okunur. Ekran durumu gösterir ve güvenli bakım kontrol listesi sunar; web uygulaması root yetkisiyle serbest kabuk komutu veya paket güncellemesi çalıştırmaz. Bu bir eksik değil, bilinçli bir sınır: panele giren birinin sunucuyu da ele geçirmesi istenmiyor. İşletim sistemi tarafı ayrı bir yönetim yüzeyinden ya da SSH üzerinden yürütülür.