PolariStar — İstar Bilişim English Demo isteyin

← Tüm modüller

Güvenli erişim

Parola Kasası

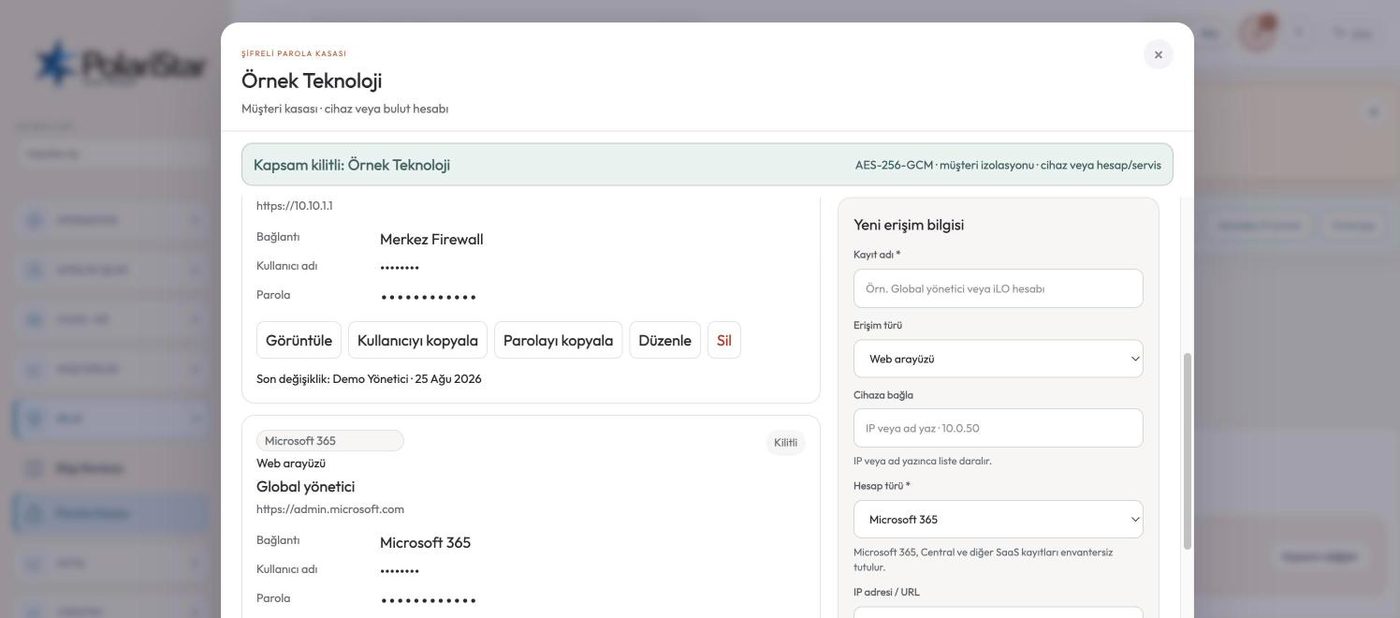
Gizli değerler AES-256-GCM ile şifreli durur; görüntüleme ve kopyalama ayrı izin ister ve iz bırakır.

Kasa, cihaz ve hesap erişim bilgilerinin tutulduğu ayrı bir güvenlik alanıdır. Gizli değerler düz metin saklanmaz; AES-256-GCM ile, her kayıt için ayrı nonce kullanılarak şifrelenir. Tarama için kullanılan SNMP ve SSH kimlikleri kasada değil, envanterin bağlantı profillerinde durur — insan erişimi ile otomasyon kimliği bilinçli olarak ayrı tutulur. Kasa ürün kataloğu, müşteri ürünü veya bilgi bankası ile karıştırılmaz: sır makalede değil kasada durur.

PolariStar panelinden, demo verisiyle.

Düz metin yok

Gizli değerler AES-256-GCM ile, her kayıt için ayrı nonce kullanılarak şifrelenir. Veritabanına doğrudan erişen biri parolaları okuyamaz. Ana şifreleme anahtarı veritabanında ya da kaynak kodda tutulmaz; container secret veya KMS üzerinden yüklenir.

Liste parolayı döndürmez

Liste API'si gizli değeri yanıtın içine koymaz. Varsayılan görünüm maskelidir; tarayıcı autocomplete ve hassas loglama kapalıdır. Parolayı almak ayrı bir istektir ve ayrı bir izne bağlıdır.

İzin tabanlı erişim, rol değil

Kasayı menüde görmek, bir kaydın parolasını açmak ve onu yönetmek ayrı yetkilerdir. Erişim rol adına değil, ayrı ayrı verilen iki yetkiye bağlıdır: görüntüleme yetkisi ve yönetme yetkisi. Görüntüleme ve kopyalama yeniden kimlik doğrulaması ister — açık oturum tek başına yeterli değildir.

Her erişim iz bırakır

Görüntüleme, kopyalama, düzenleme, dışa aktarma ve başarısız erişim denemesi denetim kaydı oluşturur. Kimin, hangi kaydı, ne zaman açtığı tutulur. Erişimin sonradan hesabı verilebilir.

Kapsam API katmanında uygulanır

Her kayıt bir kapsama bağlıdır: MSP tarafında müşteri, kurum modunda kurum geneli. Kapsam yalnız arayüz filtresiyle değil, API ve sorgu katmanında zorlanır. Bir kullanıcı başka müşterinin kaydına doğrudan istek atarak da ulaşamaz. Kapsam seçimi envanterle aynı iki adımlı daraltmayı kullanır.

Otomasyon kimliği kasada değil

Cihaz taramasında kullanılan SNMP community ve SSH kimlikleri envanterin bağlantı profillerinde, kendi şifreli alanlarında durur. Kasa insanın elle bağlandığı erişimler içindir: web/admin arayüzü, SSH, RDP, iLO/iDRAC, hypervisor, VPN, switch ve firewall. Bu ayrım, bir yetkinin yanlışlıkla diğerini açmasını engeller.

Cihaz veya bulut hesabı bağı

Bir kasa kaydı envanterdeki cihaza, lokasyona ve erişim türüne bağlanabilir. Böylece bir cihaz üzerinde çalışırken o cihazın erişim kaydına ayrı yerde aramadan ulaşırsınız. Bağ zorunlu değildir; envanterde karşılığı olmayan bir bulut hesabı da kasada tutulabilir.

Sır dokümana yazılmaz

Ürün kuralı net: parola, SNMP community, özel anahtar ve müşteri sırrı loglanmaz, dokümana yazılmaz. Bilgi bankasındaki çözüm makalesi kasadaki kaydı işaret eder, parolayı metne gömmez. Düz metin CSV dışa aktarma varsayılan olarak kapalıdır ve gerçek parola hiçbir yapay zekâ servisine gönderilmez.
Rol sınırları — kim ne görürDört satırlık matris. Teknik rol ticket, envanter, izleme ve parola kasasını görür, satış fiyatı ile kârı görmez. Satış rolü katalog, teklif ve satış raporunu görür, teknik çözüm ayrıntısını açık yetki olmadan görmez. Yönetici ikisini birlikte görür. Müşteri portalı yalnız kendi verisini görür. Sınır arayüzde değil, API ve sorgu katmanında uygulanır.Kim ne görür — sınır nerede uygulanırROLGÖRÜRGÖRMEZTeknikDestek ekibiTicket, envanter, izleme,parola kasası, destek raporuSatış fiyatı, maliyet, kâr,satış raporuSatışTicari ekipKatalog, teklif, müşteriürünleri, satış raporuTeknik çözüm ayrıntısı(açık yetki yoksa)YöneticiPlatform sahibiDestek ve satış raporlarınınikisi, portal lisanslarıSınırlı yönetici platformlisansı üretemezMüşteri portalıSon kullanıcıKendi talepleri, kendi cihazları,yayınlanan çözümlerBaşka müşterinin verisi,maliyet, kâr, komisyonSınır yalnız arayüzde değil; API ve sorgu katmanında da uygulanır.Menü role göre daralır, ama kısıt sorgu kapısından geçer (canAccessClient, getPortalUser).

Bir erişim kaydının yolu

  1. 1Kayıt açılırYetkili kullanıcı müşteriyi, lokasyonu ve erişim türünü seçer: web, SSH, RDP, iLO/iDRAC, hypervisor, VPN ya da switch/firewall. Adres veya hostname, port ve kullanıcı adı girilir.
  2. 2Parola şifrelenerek yazılırParola veya gizli not sunucu tarafında AES-256-GCM ile şifrelenir. Veritabanına giden şey ciphertext'tir; düz metin hiçbir kolonda kalmaz.
  3. 3Cihaza bağlanırİsterseniz kayıt envanterdeki cihaza bağlanır. Böylece aynı cihazın ticketları, konfigürasyon yedeği ve erişim kaydı tek zincirde durur.
  4. 4Liste maskeli gelirKasa listesi kaydı gösterir, parolayı göstermez. Liste yanıtı gizli değeri taşımaz; ekranda maskeli durur.
  5. 5Parola istenirParolayı açmak ya da kopyalamak ayrı bir izin ister ve yeniden kimlik doğrulaması tetikler. İzin yoksa kayıt görünür ama gizli değer açılmaz.
  6. 6İz kalırİstek denetim kaydına yazılır: kim, hangi kayıt, ne zaman. Başarısız deneme de kaydedilir, böylece yetkisiz girişim sessizce geçmez.

Sık sorulanlar

Parolaları siz görebiliyor musunuz?

Göremiyoruz. Gizli değerler AES-256-GCM ile şifreli durur ve ana anahtar veritabanında ya da kaynak kodda değil, container secret veya KMS üzerinden yüklenir. Veritabanı yedeğini eline geçiren biri de parolaları okuyamaz.

Tarama için verdiğimiz SNMP community de kasada mı duruyor?

Değil. Tarama kimlikleri envanterin bağlantı profillerinde, kendi şifreli alanlarında tutulur. Bu ayrım bilinçli: insanın elle bağlandığı erişim ile otomasyonun kullandığı kimlik aynı yetkiye bağlanmaz.

Müşteri kendi portalından kasayı görür mü?

Görmez. Müşteri portalı dar bir yüzeydir: kendi talepleri, kendi cihazları ve yayınlanan çözümler. Kasa bu görünümlerin arasında değil ve kapsam kısıtı menüde değil API ile sorgu katmanında uygulanır.

Kurum modunda müşteri yoksa kapsam ne olur?

Kurum modunda kasa kurum genelinde tek kasa olarak çalışır; müşteri başına ayrı yığın yoktur. Kaydın parolasını açmak yine ayrı bir izindir; menüyü görmek o izni tek başına vermez.

Kasa şu an bitmiş durumda mı?

Şifreleme modeli, kapsam kuralları ve yetki ayrımı bağlayıcı olarak yazılı ve uygulanıyor. Modül, şifreleme ile kapsam izolasyonu bağımsız olarak doğrulanmadan hiçbir müşteri kurulumunda açılmaz — bu kural ürünün kendi geliştirme belgelerinde yazılıdır. Pilot öncesi doğrulama listesi bu modül için ayrıca tutuluyor.

Kimin işine yarar

Cihaz ve hesap erişim bilgilerini tek yerde, şifreli ve kapsamlı tutmak isteyen BT yöneticileri. Bir erişimin kim tarafından ne zaman kullanıldığının hesabını vermesi gereken ekipler.

İlgili modüller

Kendi operasyonunuzda görün

Size bir çalışma alanı açalım, kendi müşteri ve cihaz bağlamınızla deneyin. Kurulum ve veri taşıma konusunda yol gösteririz.